
1. Acceso a mapas antes de cambiar la configuración
Escriba el correo electrónico o el número de teléfono conectado a la cuenta, los dispositivos que aún están firmados y las personas con acceso. Para una organización, identifique al propietario administrativo también. Esto evita que una mejora de seguridad se convierta en un bloqueo accidental.
Abrir configuración de la aplicación oficial o de una dirección que usted ingresó. Un mensaje que crea urgencia y pide una contraseña, código o login a través de un enlace puede ser phishing.
2. Use una contraseña única
Elija una contraseña larga que no se utiliza en ningún otro lugar. Un gestor de contraseña puede generar y almacenar una diferente para cada servicio. La singularidad importa porque una brecha en un sitio web no debe desbloquear sus cuentas sociales.
- Nunca enviar una contraseña en un mensaje o documento compartido.
- Cambialo rápidamente si entraste en una página sospechosa.
- Protege la cuenta de correo electrónico que recibe enlaces de reseteo.
3. Permitir la verificación de dos pasos y la recuperación del plan
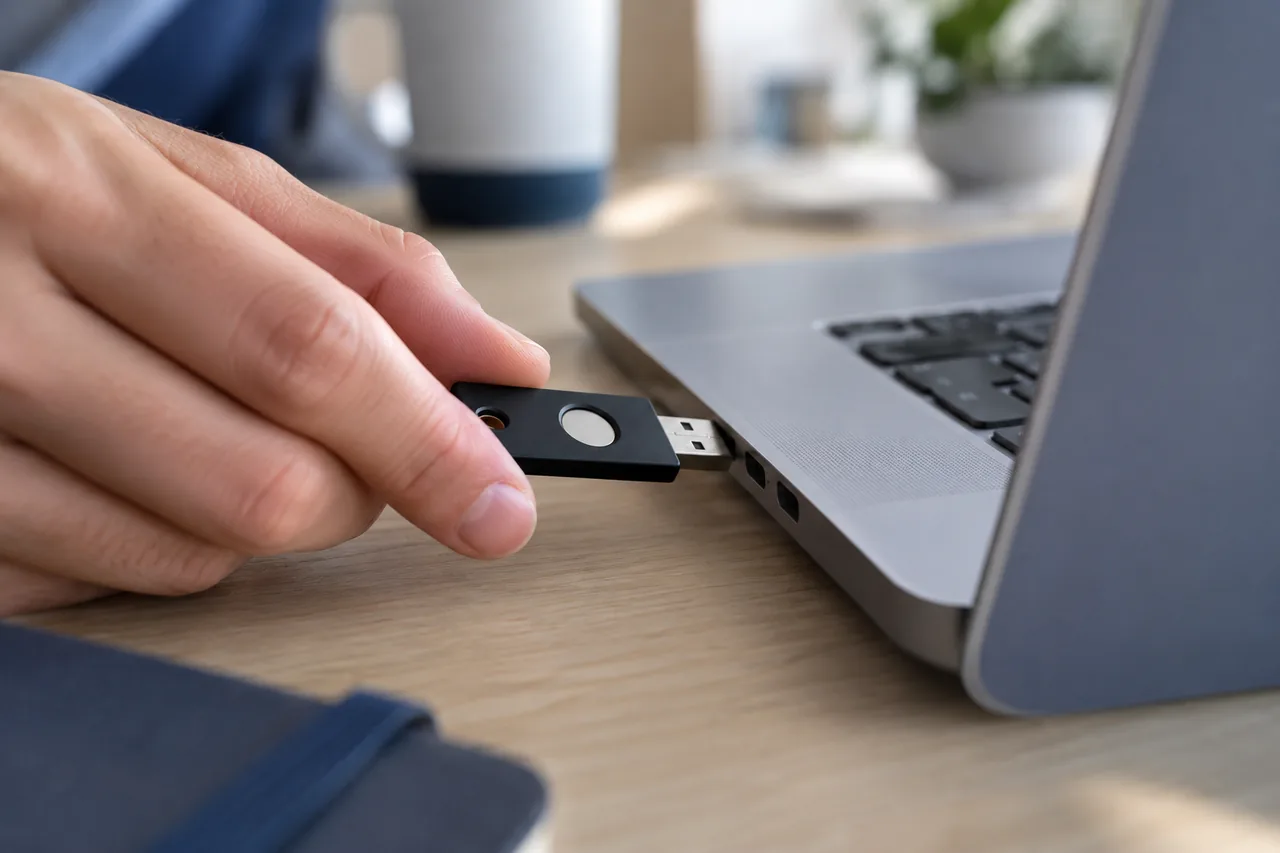
La verificación de dos pasos añade un cheque después de la contraseña. Dependiendo del servicio, puede utilizar una aplicación autenticadora, clave de seguridad o código. Las opciones difieren, así que elija un método adecuado a sus dispositivos y siga la documentación actual de la plataforma.
Guardar códigos de recuperación en un lugar protegido separado del teléfono. Confirme que un número cambiado o perdido no bloqueará cada ruta de vuelta a la cuenta.
4. Sesiones de examen y aplicaciones conectadas
Verifique la historia de inicio de sesión o lista de dispositivos. Inicie sesión que no reconozca y elimine aplicaciones conectadas que ya no use. En una cuenta de equipo, prefiera roles individuales cuando esté disponible en lugar de hacer circular un login compartido.
Si una sesión parece sospechosa, conserva detalles útiles, cambia la contraseña de un dispositivo de confianza, y luego revisa el correo electrónico de recuperación y los detalles de contacto.
5. Crear un cheque trimestral de seguridad
Revisión de dispositivos, métodos de recuperación, administradores y alertas de inicio de sesión cada pocos meses, y después de un teléfono perdido, el personal cambia o advertencia de incumplimiento. Las etiquetas de menú cambian, así que busque seguridad, login, dispositivos o centro de cuenta y confirme los pasos en ayuda oficial.
Poner en práctica esta guía
Antes de salir de un teléfono antiguo, verifique el acceso a la bandeja de entrada de recuperación y los métodos de copia de seguridad. No pruebe un registro completo hasta que estén listos.
Cómo evaluar el resultado
Usted sabe cómo recuperar la cuenta si el dispositivo principal se vuelve indisponible.
Ejercicio editorial; adapte a su situación y mantenga los detalles sensibles fuera de sus notas.
Su lista de verificación
- El correo electrónico de recuperación está protegido.
- La contraseña es única y almacenada de forma segura.
- La verificación de dos pasos está encendida y los códigos de recuperación se guardan.
- Se han revisado dispositivos, sesiones y aplicaciones conectadas.
Preguntas frecuentes
¿Qué método de verificación de dos pasos debo usar?
Una aplicación de autenticador o clave de seguridad evita confiar sólo en SMS, pero comienza con un método que puedes mantener y recuperar correctamente.
¿Y si creo que mi cuenta fue hackeada?
Desde un dispositivo de confianza, utilice la ruta oficial de recuperación, asegure el correo electrónico vinculado, cambie la contraseña y regístrese sesiones desconocidas. Nunca envíe a nadie sus códigos.
¿Debo cambiar cada contraseña regularmente?
Cambia una contraseña rápidamente cuando se encuentra comprometida, reutilizada o compartida. La prioridad es una contraseña única protegida por un segundo paso.
Fuentes " método
Esta guía convierte las recomendaciones institucionales en medidas prácticas. Las características y los remedios varían por país, cuenta y versión de servicio.
- NCSC — Configuración de la verificación de 2 pasos
- NCSC — Redes sociales: cómo utilizarlo de forma segura
Director de Publicación: M. Eisenstein, WORLD SOCIAL NETWORKS. Sugerir una corrección.
Métodos relacionados
Explore este paso más
Explore este paso más
Comprender los contraseñas y preparar la recuperación de la cuenta →
Una pregunta antes de poner esto en práctica
¿Qué debo comprobar antes de cambiar los teléfonos?
Identificar métodos de inicio de sesión y recuperación para cuentas importantes. Asegurar códigos de copia de seguridad o llaves requeridas permanecen accesibles sin depender sólo del dispositivo antiguo. Pruebe el nuevo acceso según la documentación de servicio antes de restablecer el teléfono antiguo y revisar las sesiones autorizadas.