
1. L'accesso della mappa prima di cambiare le impostazioni
Scrivere il numero di e-mail o di telefono collegato all'account, i dispositivi che sono ancora firmati e le persone con accesso.Per un'organizzazione, identificare il proprietario amministrativo pure. Questo impedisce un miglioramento della sicurezza di diventare un blocco accidentale.
Le impostazioni aperte dall'app ufficiale o da un indirizzo che hai inserito tu stesso. Un messaggio che crea urgenza e chiede una password, un codice o un login tramite un link può essere phishing.
2. Utilizzare una password unica
Scegli una password lunga che non viene utilizzata altrove. Un gestore di password può generare e memorizzare una diversa per ogni servizio. L'unicità conta perché una violazione su un sito web non deve sbloccare i tuoi account sociali.
- Non inviare mai una password in un messaggio o documento condiviso.
- Modificare rapidamente se l'hai inserito in una pagina sospetta.
- Proteggi l'account e-mail che riceve i link di reset.
3. Abilitare la verifica a due fasi e il recupero del piano
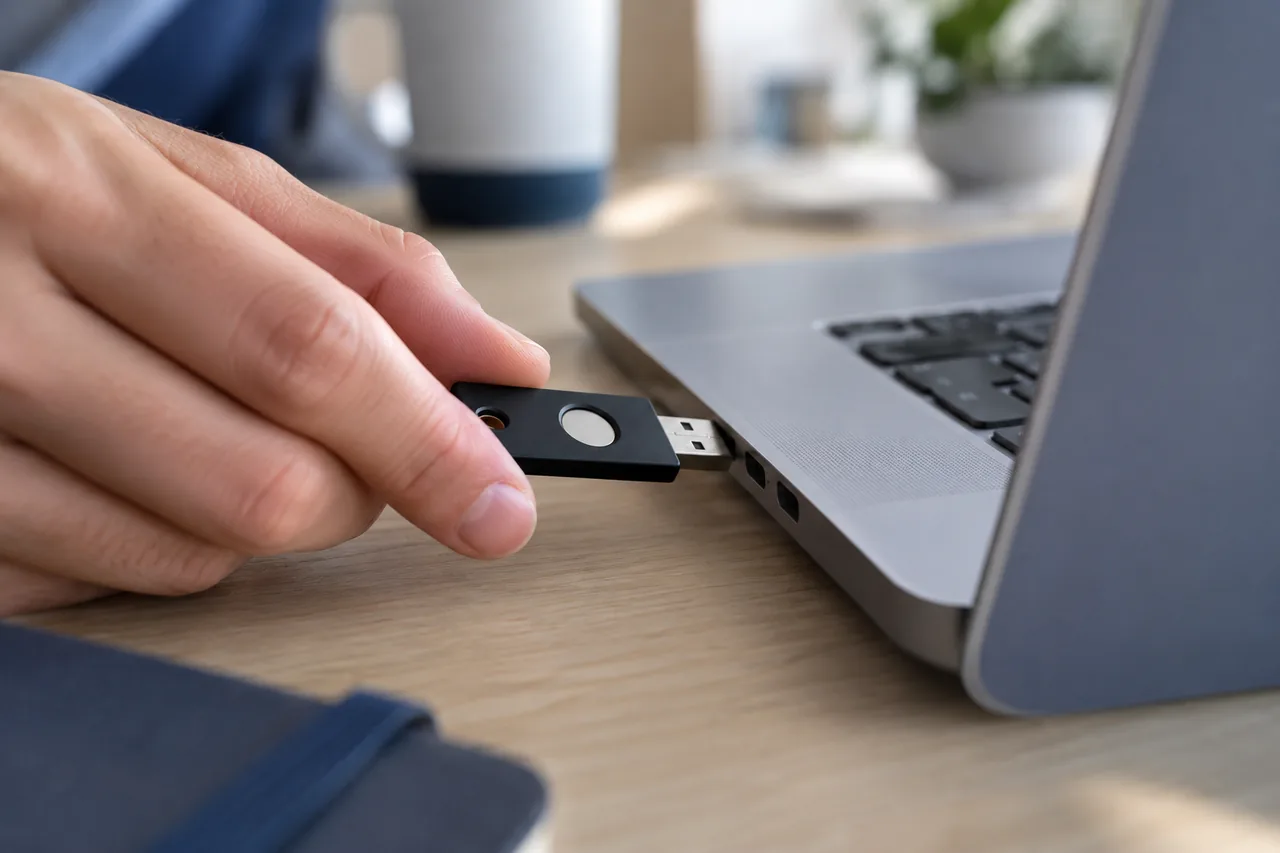
A seconda del servizio, può utilizzare un'applicazione autenticatore, chiave di sicurezza o codice. Le opzioni differiscono, quindi scelga un metodo adatto ai vostri dispositivi e segua la documentazione corrente della piattaforma.
Salvare i codici di recupero in un luogo protetto separato dal telefono. Confermare che un numero cambiato o perso non blocca ogni percorso di nuovo nel conto.
4. Sessioni di revisione e applicazioni connesse
Controlla la cronologia di accesso o la lista dei dispositivi. Segnala sessioni che non riconosce e rimuove le app collegate che non utilizzi più, preferi i ruoli individuali quando disponibili invece di circolare un login condiviso.
Se una sessione sembra sospetto, conservare i dettagli utili, cambiare la password da un dispositivo di fiducia, quindi controllare l'email di recupero e i dettagli di contatto.
5. Creare un controllo di sicurezza trimestrale
Rivedere dispositivi, metodi di recupero, amministratori e avvisi di accesso ogni pochi mesi, e dopo un telefono perso, cambio personale o avviso di violazione. Le etichette del menu cambiano, quindi cercare sicurezza, login, dispositivi o centro account e confermare i passaggi nell'aiuto ufficiale.
Metti questa guida in pratica
Prima di firmare fuori da un vecchio telefono, verificare l'accesso ai metodi di ripristino inbox e backup. Non testare un segnale-out completo fino a quando non sono pronti.
Come valutare il risultato
Sai come recuperare l'account se il dispositivo principale diventa non disponibile.
Esercizio editoriale; adattarlo alla tua situazione e tenere i dettagli sensibili fuori dalle tue note.
La tua lista di controllo
- L'e-mail di recupero è protetta.
- La password è unica e salvata.
- La verifica a due fasi è attiva e i codici di recupero vengono salvati.
- Dispositivi, sessioni e applicazioni connesse sono stati esaminati.
Domande frequenti
Quale metodo di verifica a due fasi dovrei usare?
Un'applicazione autenticatrice o chiave di sicurezza evita di fare affidamento solo su SMS, ma iniziare con un metodo che è possibile mantenere e recuperare correttamente.
E se pensassi che il mio account sia stato hackerato?
Da un dispositivo di fiducia, utilizzare il percorso di recupero ufficiale, proteggere l'e-mail collegata, cambiare la password e firmare sessioni sconosciute.
Devo cambiare ogni password regolarmente?
Modificare una password immediatamente quando è compromessa, riutilizzata o condivisa. La priorità è una password unica protetta da un secondo passaggio.
Fonti e metodo
Questa guida trasforma le raccomandazioni istituzionali in passi pratici. Le caratteristiche e i rimedi variano per paese, per conto e per versione di servizio.
Direttore della Pubblicazione: M. Eisenstein, WORLD SOCIAL NETWORKS. Suggerisci una correzione.
Metodi correlati
Esplorare questo passo più avanti
Esplorare questo passo più avanti
Una domanda prima di mettere in pratica questo
Cosa devo controllare prima di cambiare i telefoni?
Identificare i metodi di login e di recupero per account importanti. Assicurare che i codici di backup o le chiavi richieste rimangano accessibili senza fare affidamento solo sul vecchio dispositivo.