
1. Kartenzugriff vor dem Ändern der Einstellungen
Schreiben Sie die mit dem Konto verbundene E-Mail- oder Telefonnummer, die noch angemeldeten Geräte und die Personen mit Zugriff auf das Konto auf. Bei einer Organisation ist auch der administrative Eigentümer zu identifizieren. Dadurch wird verhindert, dass eine Sicherheitsverbesserung zu einer versehentlichen Sperrung wird.
Eine Nachricht, die Dringlichkeit erzeugt und über einen Link nach einem Passwort, Code oder Login fragt, kann Phishing sein.
2. Verwenden Sie ein eindeutiges Passwort
Ein Passwort-Manager kann für jeden Dienst ein anderes generieren und speichern. Einzigartigkeit ist wichtig, weil ein Verstoß auf einer Website Ihre Social Accounts nicht entsperren sollte.
- Senden Sie niemals ein Passwort in einer Nachricht oder einem freigegebenen Dokument.
- Ändern Sie es sofort, wenn Sie es auf einer verdächtigen Seite eingegeben haben.
- Schützen Sie das E-Mail-Konto, das Reset-Links erhält.
3. Ermöglichung einer zweistufigen Verifizierung und einer Planwiederherstellung
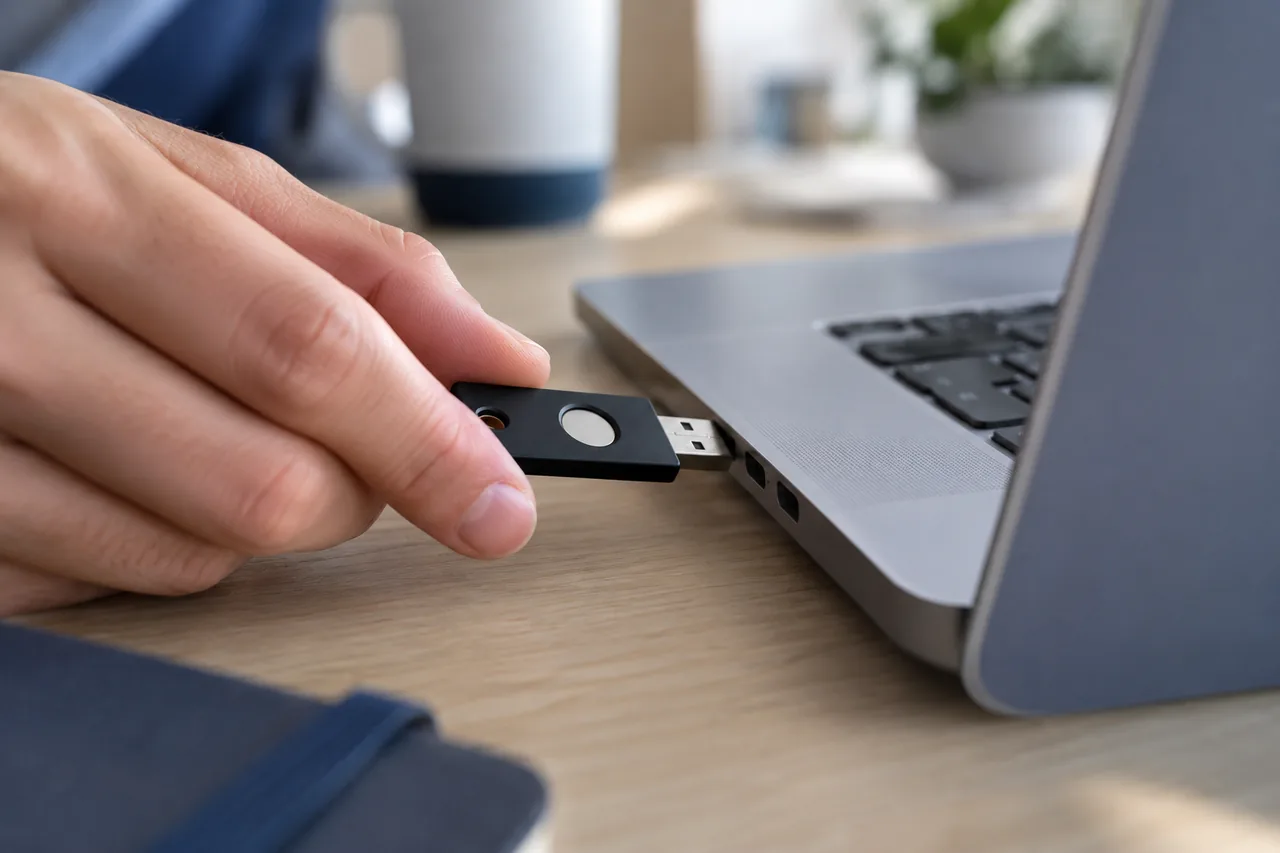
Die zweistufige Überprüfung fügt eine Überprüfung nach dem Passwort hinzu. Je nach Dienst kann es eine Authentifizierungs-App, einen Sicherheitsschlüssel oder einen Code verwenden. Die Optionen sind unterschiedlich, wählen Sie also eine Methode, die für Ihre Geräte geeignet ist, und folgen Sie der aktuellen Dokumentation der Plattform.
Speichern Sie Wiederherstellungscodes an einem geschützten Ort, der vom Telefon getrennt ist.Bestätigen Sie, dass eine geänderte oder verlorene Nummer nicht jede Route zurück in das Konto blockiert.
4. Review-Sitzungen und verbundene Apps
Überprüfen Sie den Anmeldeverlauf oder die Geräteliste. Melden Sie Sitzungen an, die Sie nicht erkennen, und entfernen Sie angeschlossene Apps, die Sie nicht mehr verwenden.
Wenn eine Sitzung verdächtig aussieht, bewahren Sie nützliche Details auf, ändern Sie das Passwort von einem vertrauenswürdigen Gerät und überprüfen Sie dann die Wiederherstellungs-E-Mail und die Kontaktdaten.
5. Einrichtung einer vierteljährlichen Sicherheitsüberprüfung
Überprüfung von Geräten, Wiederherstellungsmethoden, Administratoren und Login-Benachrichtigungen alle paar Monate, und nach einem verlorenen Telefon ändern sich die Mitarbeiter oder verletzen die Warnung. Menü-Etiketten ändern sich, also suchen Sie nach Sicherheit, Login, Geräten oder Account Center und bestätigen Sie die Schritte in der offiziellen Hilfe.
Setzen Sie diesen Leitfaden in die Praxis um
Bevor Sie sich von einem alten Telefon abmelden, überprüfen Sie den Zugriff auf den Wiederherstellungsposteingang und die Sicherungsmethoden.
Wie man das Ergebnis bewertet
Sie wissen, wie Sie das Konto wiederherstellen können, wenn das Hauptgerät nicht mehr verfügbar ist.
Redaktionelle Übung; passen Sie es an Ihre Situation an und halten Sie sensible Details aus Ihren Notizen heraus.
Ihre Checkliste
- Die Recovery-E-Mail ist geschützt.
- Das Passwort ist eindeutig und sicher gespeichert.
- Die Überprüfung in zwei Schritten ist eingeschaltet und die Wiederherstellungscodes werden gespeichert.
- Geräte, Sessions und verbundene Apps wurden überprüft.
Häufig gestellte Fragen
Welche zweistufige Verifizierungsmethode sollte ich verwenden?
Eine Authenticator-App oder ein Sicherheitsschlüssel vermeidet es, sich nur auf SMS zu verlassen, sondern beginnt mit einer Methode, die Sie korrekt pflegen und wiederherstellen können.
Was ist, wenn ich denke, dass mein Konto gehackt wurde?
Verwenden Sie von einem vertrauenswürdigen Gerät aus die offizielle Wiederherstellungsroute, sichern Sie die verknüpfte E-Mail, ändern Sie das Passwort und melden Sie unbekannte Sitzungen ab.
Muss ich jedes Passwort regelmäßig ändern?
Ändern Sie ein Passwort sofort, wenn es kompromittiert, wiederverwendet oder geteilt wird.Die Priorität ist ein eindeutiges Passwort, das durch einen zweiten Schritt geschützt wird.
Quellen & Methode
In diesem Leitfaden werden institutionelle Empfehlungen in praktische Schritte umgesetzt. Die Merkmale und Abhilfemaßnahmen variieren je nach Land, Konto und Dienstversion.
Direktor der Publikation: M. Eisenstein, WORLD SOCIAL NETWORKS. Schlagen Sie eine Korrektur vor.
Verwandte Methoden
Entdecken Sie diesen Schritt weiter
Sichern Sie Ihre Nachrichten, bevor Sie das Telefon wechseln
Entdecken Sie diesen Schritt weiter
Eine Frage, bevor Sie dies in die Praxis umsetzen
Was sollte ich vor dem Wechsel des Telefons überprüfen?
Identifizieren von Anmelde- und Wiederherstellungsmethoden für wichtige Konten; Sicherstellen, dass Backup-Codes oder erforderliche Schlüssel zugänglich bleiben, ohne sich nur auf das alte Gerät zu verlassen; Testen Sie den neuen Zugriff gemäß den Servicedokumentationen, bevor Sie das alte Telefon zurücksetzen und autorisierte Sitzungen überprüfen.